Form Autofill | تکمیل خودکار فرم
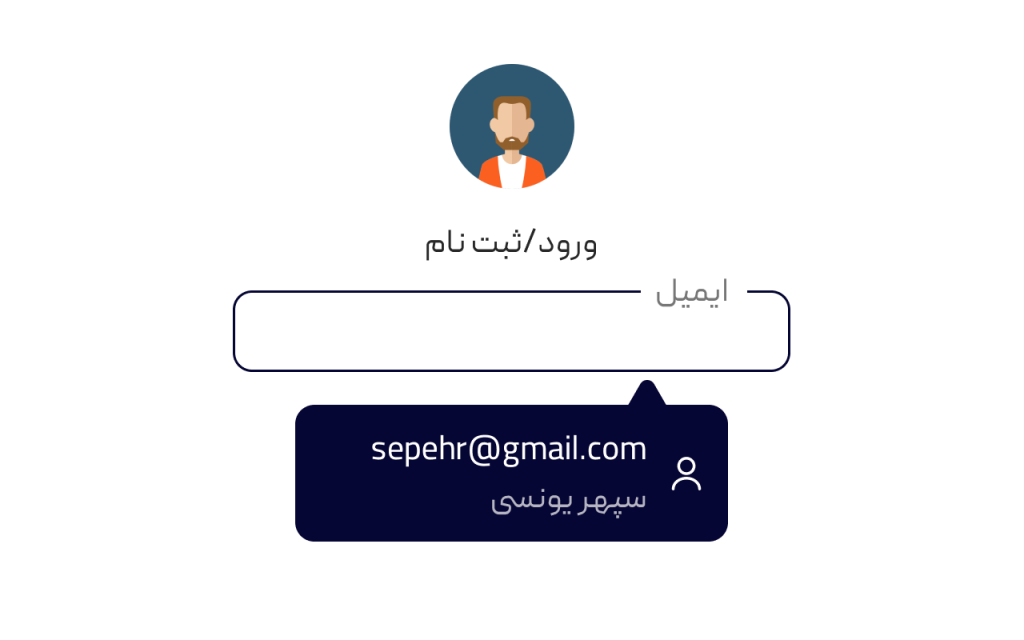
تکمیل خودکار فرم قابلیتی در مرورگرها و برخی اپلیکیشنهاست که اطلاعات ذخیرهشدهٔ کاربر—نام، نشانی، ایمیل، تلفن، رمز، و گاه جزئیات پرداخت—را بدون تایپ دوباره داخل فیلدهای مناسب مینشاند. این مکانیزم از دید کاربر میانبر زمانی است؛ از دید محصول اهرمی برای کاهش اصطکاک در ثبتنام، تسویه، و پروفایل. اما تکمیل خودکار قرارداد خاموش میان سایت و موتور ذخیرهسازی مرورگر است: اگر فیلدها درست علامتگذاری نشوند، دادهٔ اشتباه وارد میشود، اعتماد میشکند، و حتی ریسک افشای ناخواستهٔ اطلاعات حساس بالا میرود. برای طراح و مهندس فرانتاند، مسئله فقط «فعال بودن گزینه» نیست؛ مسئلهٔ معناشناسی فیلد، حریم خصوصی، و کنترل کاربر بر دادهٔ ذخیرهشده است.
مرورگر چگونه دادهٔ ذخیرهشده را به فیلد میچسباند
موتور تکمیل خودکار معمولاً از ترکیب برچسب دیداری، ویژگیهای معنایی، نوع ورودی، و الگوی نام فیلد حدس میزند هر خانه چه چیزی میخواهد. کاربر قبلاً در تنظیمات مرورگر یا کیف رمز، پروفایلهایی ساخته است؛ هنگام فوکوس روی فیلد سازگار، پیشنهاد ظاهر میشود و با یک انتخاب، چند خانه پر میشوند. در اکوسیستم اپل، یکپارچگی با Keychain لایهٔ امنیتی بیشتری برای رمز و کارت میسازد؛ در کروم و فایرفاکس نیز پروفایل آدرس و پرداخت جداگانه مدیریت میشود. محصول شما این داده را «مالک» نیست؛ میهمان پیشنهاد مرورگر است و باید محترمانه و دقیق آن را بپذیرد.
اگر ساختار فرم مبهم باشد—مثلاً دو فیلد «نام» بدون تمایز نام و نامخانوادگی، یا فیلد تلفن با ماسک ناسازگار—پیشنهاد مرورگر منحرف میشود. نتیجه پر شدن غلط است که کاربر ممکن است بدون بازبینی ارسال کند. بنابراین کیفیت تکمیل خودکار بیش از آنکه به جادوی مرورگر وابسته باشد، به وضوح قرارداد فیلدهای شما وابسته است.
ویژگی autocomplete و قرارداد نامگذاری فیلدها
استاندارد وب با مقادیر شناختهشده برای ویژگی autocomplete به مرورگر میگوید این فیلد ایمیل است، نشانی خیابان است، کد پستی است، یا شماره کارت. نوشتن autocomplete برابر email، tel، street-address، یا cc-number نمونهٔ همین قرارداد است. بدون این نشانهها، مرورگر به حدس از روی placeholder یا name اتکا میکند و خطا بیشتر میشود. طراح باید در مشخصات، نه فقط برچسب فارسی، مقدار معنایی انگلیسی استاندارد را هم ثبت کند تا پیادهسازی یکدست بماند.
دام رایج استفاده از nameهای داخلی مبهم مثل field1 یا raw JSON keys است که برای API خوباند اما برای موتور تکمیل خودکار بیمعنا. راه حل لایهبندی است: شناسهٔ داخلی برای سرور، و autocomplete استاندارد برای مرورگر. فیلدهای یکبارمصرف یا رمز یکبارمصرف باید صریحاً از تکمیل خودکار خارج شوند تا رمز ذخیرهشده روی OTP ننشیند. همین دقت کوچک تفاوت میان تجربهٔ روان و آشفتگی امنیتی است.
سود تبدیل در پرداخت، ثبتنام و بازگشت کاربر
فرمهای طولانی دشمن تبدیلاند. هر ضربهکلید اضافه فرصتی برای رها کردن است، بهویژه روی موبایل و در جریان تسویه. وقتی نشانی و مشخصات تماس با یک اشاره پر میشوند، مسیر کوتاهتر حس میشود حتی اگر تعداد فیلدهای دیداری کم نشده باشد. فروشگاههایی که تکمیل خودکار را درست پشتیبانی میکنند معمولاً نرخ تکمیل پرداخت بهتری میبینند، چون اصطکاک تایپ و خطای املا کم میشود.
برای کاربر بازگشتی، تکمیل خودکار حس «سیستم مرا به یاد دارد» میسازد بدون اینکه لزوماً وارد حساب شده باشد—البته این حس باید با شفافیت حریم خصوصی متعادل شود. در آنبوردینگ، پر شدن ایمیل و نام میتواند اولین موفقیت سریع باشد و انگیزهٔ ادامه بدهد. محصولمنجر باید تکمیل خودکار را در قیف بهعنوان اهرم اصطکاک ببیند، نه جزئیات صرفاً فنی فرانتاند.
دسترسپذیری: کمتر تایپ کردن، بیشتر برابر بودن
کاربرانی با محدودیت حرکتی، لرزش، یا خستگی تایپ از هر کاهشی در ورود دستی سود میبرند. تکمیل خودکار ورودی تکراری را حذف میکند و مسیر خرید یا ورود را ممکنتر میسازد. شرط موفقیت این است که فیلدها برچسب برنامهای درست داشته باشند تا فناوری کمکی و موتور تکمیل هر دو بفهمند فیلد چیست. اگر فقط placeholder زیبا باشد و label واقعی غایب، هم صفحهخوان و هم autofill آسیب میبینند.
ترتیب تب منطقی و گروهبندی فیلدهای مرتبط—مثل بلوک نشانی—به مرورگر کمک میکند مجموعهای منسجم پیشنهاد دهد. وقتی کد پستی از شهر جدا و در جای نامربوط است، پیشنهاد ناقص یا جابهجا میشود. دسترسپذیری و تکمیل خودکار اینجا هممسیرند: وضوح معنایی به هر دو خدمت میکند.
ریسک دادهٔ کهنه، اشتباه و سوءاستفاده
پروفایل ذخیرهشده ممکن است آدرس قبلی، کارت منقضی، یا ایمیل متروک باشد. پر شدن خودکار بدون بازبینی، سفارش را به مقصد غلط میفرستد یا پرداخت را شکست میدهد. طراحی باید ویرایش آسان پس از پر شدن را تشویق کند: فیلدها قفلِ دیداریِ گمراهکننده نداشته باشند و خلاصهٔ پیش از ارسال، مقادیر حساس را نشان دهد. پیام خطای درگاه وقتی کارت کهنه است باید راه بهروزرسانی را روشن کند، نه فقط «پرداخت ناموفق».
از منظر امنیت، سایتهای مخرب ممکن است با فیلدهای پنهان یا فریبنده تلاش کنند دادهٔ autofill را بدزدند. دفاع سمت محصول شامل نشانهگذاری صحیح، پرهیز از فیلدهای مخفی حساس، و آگاهیبخشی به کاربر است. رمزها باید فقط در زمینههای معتبر و با ارتباط امن پیشنهاد شوند. تیمها نباید تکمیل خودکار پرداخت را روی صفحات غیراصلی یا iframeهای مشکوک فعال بگذارند. حریم خصوصی یعنی کاربر بداند چه چیزی ذخیره شده، کجا ویرایش میشود، و چگونه پاک میگردد—معمولاً در تنظیمات مرورگر، اما محصول میتواند راهنمای کوتاه بدهد.
کنترل کاربر، شفافیت و آزمون پذیرش
اعتماد وقتی میماند که کنترل دست کاربر باشد: بتواند پیشنهاد را نادیده بگیرد، فیلدی را دستی عوض کند، یا ذخیره را برای آن سایت محدود کند. اجبار به پذیرش دادهٔ پیشنهادی یا پنهان کردن مقدار پرشده خلاف شفافیت است. در فرمهای سازمانی یا بهداشتی، گاهی تکمیل خودکار باید برای فیلدهای بسیار حساس غیرفعال شود تا از پر شدن تصادفی روی دستگاه مشترک جلوگیری شود؛ این تصمیم باید مستند و آگاهانه باشد، نه پیشفرض تنبل.
قبل از انتشار، سناریوهای واقعی را روی حداقل دو مرورگر و یک دستگاه موبایل بیازمایید: پروفایل کامل، پروفایل ناقص، کارت منقضی، و فیلد OTP. ببینید آیا مقادیر درست مینشیند، آیا فیلدهای غیرمرتبط آلوده میشوند، و آیا پس از ویرایش اعتبارسنجی درست کار میکند. تکمیل خودکار فرم میانبر قدرتمندی است که فقط با معناشناسی درست فیلد، احترام به حریم دادهٔ ذخیرهشده، و مسیر اصلاح روشن، به سود تبدیل و دسترسپذیری تبدیل میشود—نه به منبع خطای خاموش.
هممرزی با طراحی فرم، بدون یکیپنداری
طراحی کلی فرم دربارهٔ ساختار، تعداد فیلد، اعتبارسنجی و اعتماد به گردآوری داده است؛ تکمیل خودکار لایهٔ تخصصیتری است که به رفتار مرورگر و دادهٔ ازپیشذخیرهشده میپردازد. تیم ممکن است فرم کوتاه و واضحی بسازد اما با autocomplete غلط همان فرم را خراب کند. بالعکس، اتکای صرف به autofill بدون سادهسازی فرم، مشکل طول و ابهام را حل نمیکند. بلوغ این است که هر دو لایه را جدا ببینید و برای هر کدام معیار پذیرش جداگانه بنویسید: یکی برای UX ساختاربندی، یکی برای صحت پیشنهاد مرورگر و ایمنی دادهٔ ذخیرهشده.
سوالات متداول
قابلیت مرورگر یا اپ که اطلاعات ذخیرهشده مانند نام، نشانی، ایمیل یا پرداخت را بهصورت خودکار در فیلدهای سازگار قرار میدهد.
به مرورگر میگوید هر فیلد دقیقاً چه نوع دادهای میخواهد تا پیشنهاد درست بنشیند و از پر شدن اشتباه جلوگیری شود.
دادهٔ کهنه یا نادرست، ارسال بدون بازبینی، و در صورت پیادهسازی ضعیف احتمال سوءاستفاده از فیلدهای فریبنده برای ربودن دادهٔ ذخیرهشده.
با کاهش تایپ تکراری برای کاربران دارای محدودیت حرکتی یا شناختی؛ به شرط برچسب و معناشناسی درست فیلدها.
طراحی فرم ساختار و اعتبارسنجی را میسازد؛ تکمیل خودکار روی قرارداد مرورگر، ویژگیهای معنایی و امنیت دادهٔ ذخیرهشده تمرکز دارد.